
Supply-Chain-Security, die in Europa bleibt.
OtterSight findet bekannte Schwachstellen in Ihren Abhängigkeiten und erzeugt CycloneDX-SBOMs. Die CLI scannt lokal, Ihr Code verlässt den Rechner nicht. Das Dashboard klont und scannt Ihr Repository in Deutschland und verwirft den Checkout nach dem Scan.
npx @ottersight/cli scan . | Paket | Version | Advisory | Schweregrad | Behoben in | KEV |
|---|---|---|---|---|---|
| lodash | 4.17.20 | CVE-2021-23337 | 4.17.21 | KEV | |
| express | 4.17.1 | CVE-2024-9266 | 4.21.0 | ||
| axios | 0.21.1 | CVE-2023-45857 | 1.6.0 | ||
| semver | 7.5.3 | CVE-2022-25883 | 7.5.4 |
- ✓ T1 Open Source (MIT) Code und Scanner auf GitHub
- ✓ T2 CLI & MCP scannen lokal Ihr Code verlässt den Rechner nicht
- ✓ T3 Gehostet in Deutschland Dashboard · Hetzner, Deutschland
- ✓ T4 ENISA EUVD integriert EU-Schwachstellendatenbank
- ✓ T5 CycloneDX-SBOM Standard-Export
- ✓ T6 CRA-ready SBOM + Schwachstellenbehandlung nach Anhang I Teil II
So funktioniert's
Zwei Modi, gleiche Daten. Sie entscheiden, wo gescannt wird.
- 01 Im Projektordner ausführen
npx @ottersight/cli scan . - 02 Lokal scannen Syft erstellt die SBOM, Grype gleicht sie mit den Schwachstellendaten ab. Beides läuft auf Ihrem Rechner.
- 03 Ergebnis weiterverwenden Terminal-Tabelle, Markdown oder SARIF für Ihre CI. Akzeptierte Findings mit --ignore ausblenden. Per MCP-Server auch aus Ihrem KI-Assistenten.
- 01 GitHub-Repository verbinden Sie wählen, welche Repositories gescannt werden.
- 02 In Deutschland scannen Das Repository wird in einem isolierten Container in Deutschland geklont und gescannt. Der Checkout wird nach dem Scan verworfen.
- 03 Benachrichtigt werden SBOM und Findings werden gespeichert. Alerts an Slack, Discord, Telegram, E-Mail und 300+ weitere Kanäle über Apprise.
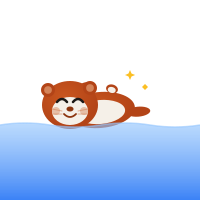
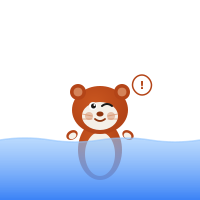
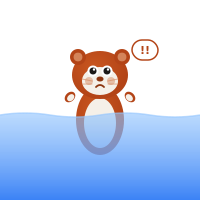
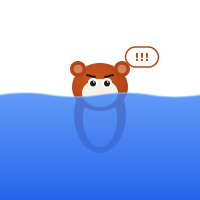
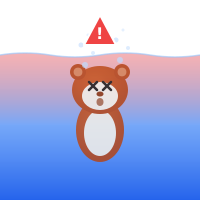
Schweregrad = Tiefe
Je tiefer Ollie taucht, desto ernster das schlimmste offene Finding. Jede Stufe zeigt drei Signale: Tiefensegmente, das Wort und Rot nur bei Critical.
Datenfluss-Transparenz
Wo Ihr Code verarbeitet wird, was gespeichert bleibt und aus welchem Rechtsraum die Schwachstellendaten kommen.
| Datenquelle | Betreiber | Rechtsraum | Richtung | Erhält Ihren Code |
|---|---|---|---|---|
| Grype-Schwachstellendatenbank | Anchore | US | Heruntergeladen | Nein, in keinem Modus |
| ENISA EUVD | ENISA (EU-Agentur) | EU | Heruntergeladen | Nein, in keinem Modus |
| CISA KEV | CISA (US-Behörde) | US | Heruntergeladen | Nein, in keinem Modus |
| EPSS | FIRST | US | Heruntergeladen | Nein, in keinem Modus |
| Paket-Registries | npm, PyPI, Maven … | Überwiegend US | Heruntergeladen | Nein, in keinem Modus |
Funktionen
Was der Scanner heute kann. Jede Zeile nennt, in welchem Modus sie verfügbar ist.
Cyber Resilience Act
Der CRA verpflichtet Hersteller von Produkten mit digitalen Elementen, ihre Software-Lieferkette zu kennen und Schwachstellen zu behandeln. OtterSight liefert Werkzeuge dafür. Die Verantwortung bleibt beim Hersteller.
Die übrigen CRA-Pflichten gelten ab 11. Dezember 2027. Diese Übersicht ist keine Rechtsberatung. OtterSight ersetzt keine Konformitätsbewertung.
Preise
CLI und MCP-Server sind Open Source (MIT) und kostenlos. Das Dashboard startet mit einer Warteliste.
- Dashboard, gehostet in Deutschland
- 15 Repositories · tägliches Monitoring
- SBOM + Findings je Repository
- Alerts über Apprise, 300+ Kanäle
- Version-Drift-Erkennung
0 findings — so soll's sein